API-Token erstellen und verwalten
Mit einem API-Token greifen Sie über die ccloud API auf die Ressourcen Ihres Teams zu, zum Beispiel aus eigenen Skripten. Ein Token funktioniert wie ein kombinierter Benutzername und ein Passwort für die API-Authentifizierung.
Jeder API-Token erhält die Rolle Member und damit vollen Zugriff auf die gemeinsam genutzten Ressourcen des Teams. Rechnungsinformationen sind nicht zugänglich, die Team Einstellungen nur lesend.
Voraussetzungen
- Zugang zur ccloud³ Oberfläche
1. Token erstellen
Wechseln Sie gegebenenfalls über das Profilsymbol oben rechts und Team wechseln in das gewünschte Team. Öffnen Sie danach über das Profilsymbol die Team Einstellungen und wählen Sie den Reiter Sicherheit.
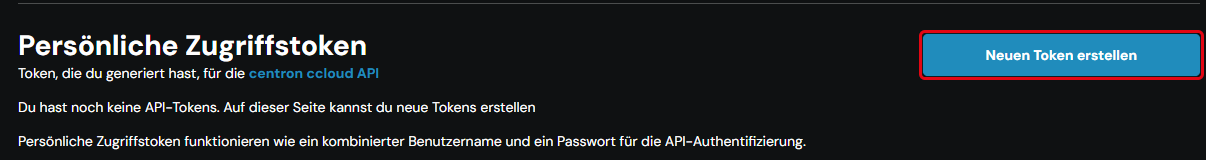
Klicken Sie im Abschnitt Persönliche Zugriffstoken auf Neuen Token erstellen.
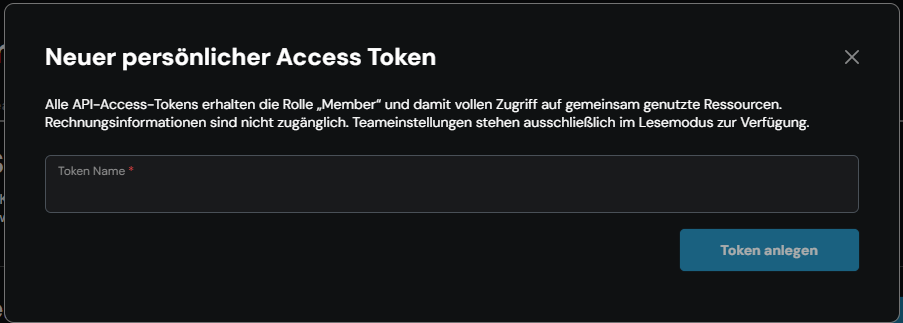
Im Fenster Neuer persönlicher Access Token geben Sie unter Token Name einen aussagekräftigen Namen ein, zum Beispiel den Einsatzzweck oder das System, das den Token verwendet. Klicken Sie auf Token anlegen.
2. Zugangsdaten sichern
Das Fenster API Token wurde erstellt zeigt die Zugangsdaten des Tokens: Client ID und Secret.
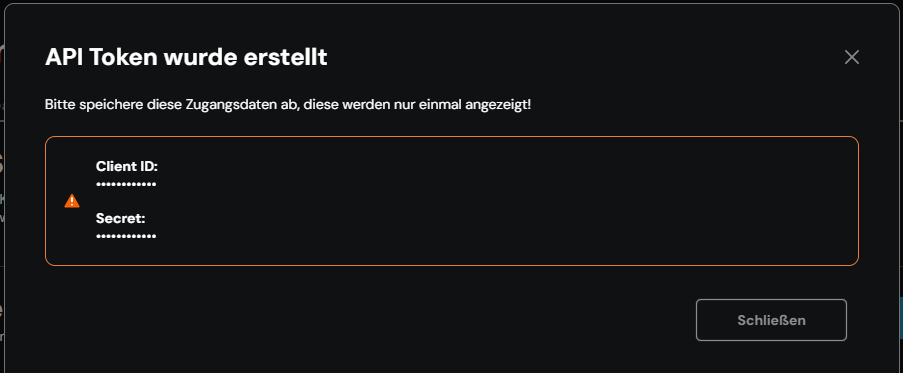
Die Zugangsdaten werden nur einmal angezeigt. Speichern Sie Client ID und Secret sofort an einem sicheren Ort, zum Beispiel in einem Passwortmanager, bevor Sie das Fenster mit Schließen schließen.
3. Tokens anzeigen und umbenennen
Im Abschnitt Persönliche Zugriffstoken sehen Sie alle Tokens des Teams mit Name, Umfang, Erstellt am und Zuletzt verwendet. Unter Umfang steht, welche Rechte der Token hat, zum Beispiel LESEN und SCHREIBEN.
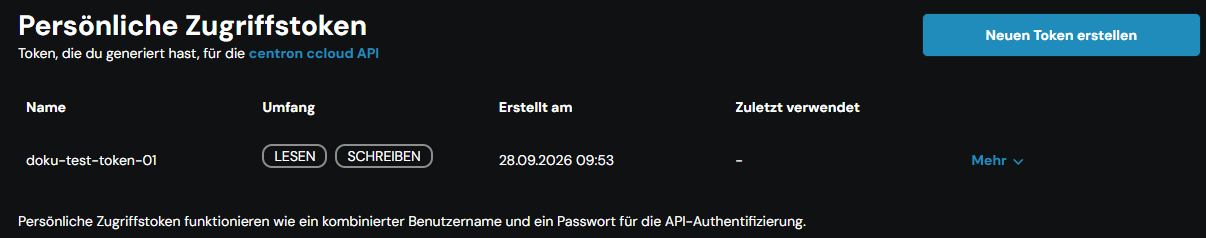
Um einen Token umzubenennen, klicken Sie am Ende der Zeile auf Mehr und wählen Sie Bearbeiten. Im Fenster Access Token editieren ändern Sie den Token Name und klicken auf Speichern. Client ID und Secret bleiben dabei unverändert.
4. Token löschen
Klicken Sie am Ende der Zeile auf Mehr und wählen Sie Löschen. Bestätigen Sie im Fenster API Token löschen mit Token löschen.
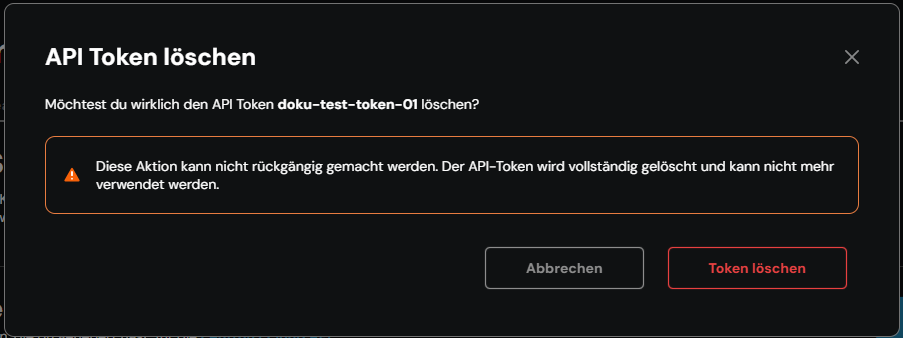
Das Löschen lässt sich nicht rückgängig machen. Der Token kann danach nicht mehr verwendet werden – Skripte und Anwendungen, die ihn nutzen, erhalten keinen Zugriff mehr.